การดูแลความปลอดภัยทางไซเบอร์
ความเสี่ยงด้านเทคโนโลยีสารสนเทศรวมถึงความเสี่ยงจากภัยคุกคามทางไซเบอร์ ถือเป็นประเด็นความเสี่ยงหลักของธนาคารที่ต้องมีการบริหารจัดการอย่างรัดกุม ธนาคารวางกรอบการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศและความปลอดภัยทาไงซเบอร์ตามข้อบังคับของหน่วยงานกำกับดูแลและแนวปฏิบัติตามมาตรฐานสากล อีกทั้งกำหนดแผนรับมือภัยไซเบอร์รูปแบบต่าง ๆ โดยนำเอาเทคโนโลยีที่ทันสมัยมาใช้ในการเฝ้าระวังและตรวจจับสถานการณ์หรือเหตุผิดปกติที่อาจสร้างความเสียหายต่อข้อมูลและระบบสารสนเทศของธนาคาร ธนาคารกำหนดมาตรฐานด้านความมั่นคงปลอดภัยของข้อมูลในระบบการให้บริการธนาคารทั้งระบบ พร้อมทั้งมีการตรวจประเมินมาตรฐานดังกล่าวอย่างสม่ำเสมอทั้งก่อนและหลังการให้บริการ นอกจากนี้ ธนาคารยังมุ่งมั่นพัฒนาศักยภาพของบุคลากรด้านความมั่นคงปลอดภัยทางไซเบอร์อย่างต่อเนื่อง เพื่อให้มีความพร้อมในการรับมือภัยคุกคามทางไซเบอร์ใหม่ ๆ ได้อย่างทันท่วงที
การกำกับดูแลด้านความปลอดภัยทางไซเบอร์
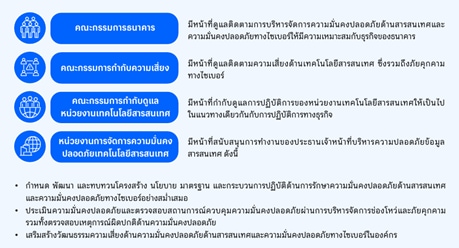
ธนาคารกำหนดโครงสร้างการกำกับดูแลด้านเทคโนโลยีสารสนเทศและความปลอดภัยทางไซเบอร์ โดยกำหนดหน้าที่ความรับผิดชอบอย่างชัดเจนตั้งแต่ระดับคณะกรรมการจนถึงระดับจัดการ เพื่อให้การบริหารจัดการความปลอดภัยด้านสารสนเทศและความปลอดภัยทางไซเบอร์สอดคล้องตามกฎหมายและนโยบายของธนาคาร
นโยบายและมาตรการด้านความปลอดภัยทางไซเบอร์
ธนาคารกำหนดนโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยทางไซเบอร์ที่สอดคล้องกับมาตรฐานสากลและข้อบังคับของทางการ เพื่อเป็นแนวทางในการดูแลข้อมูลสารสนเทศและการรับมือกับการโจมตีทางไซเบอร์ นโยบายดังกล่าวบังคับใช้กับพนักงานของธนาคารทุกคนและบุคคลภายนอกที่ปฏิบัติงานให้กับธนาคาร อีกทั้งส่งเสริมให้มีการปฏิบัติตามนโยบาย โดยการสื่อสารและจัดกิจกรรมความรู้ผ่านช่องทางการสื่อสารภายในองค์กรอย่างต่อเนื่อง พร้อมทั้งจัดทำคู่มือการรักษาความปลอดภัยสารสนเทศและความปลอดภัยทางไซเบอร์ ตลอดจนมาตรฐานที่เกี่ยวข้องเพื่อให้เกิดความชัดเจนในทางปฏิบัติ
ธนาคารได้กำหนดระเบียบการใช้งานอุปกรณ์เคลื่อนที่ การเข้าถึงข้อมูลจากภายนอก การจัดการจดหมายอิเล็กทรอนิกส์ และการจัดเก็บข้อมูลให้สอดคล้องกับนโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยทางไซเบอร์ และนโยบายอื่น ๆ ที่เกี่ยวข้องของธนาคาร นอกจากนี้ ธนาคารได้ติดตั้งระบบความปลอดภัยในอุปกรณ์ฮาร์ดแวร์ทั้งหมด อีกทั้งมีการตรวจจับมัลแวร์บนอุปกรณ์อย่างสม่ำเสมอ และการตรวจสอบข้อมูลรั่วไหลจากแหล่งต่าง ๆ เพื่อกำหนดมาตรการป้องกันเชิงรุก
การติดตามเหตุการณ์ด้านความปลอดภัยทางไซเบอร์
ธนาคารมีการเฝ้าระวังเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ที่อาจส่งผลกระทบต่อความมั่นคงปลอดภัยของข้อมูลตลอด 24 ชั่วโมง โดยมีแนวปฏิบัติที่ชัดเจนพร้อมกำหนดระยะเวลาในการยกระดับความรุนแรงของเหตุการณ์และแจ้งเหตุให้ผู้เกี่ยวข้องรับทราบ เพื่อให้มีการติดตามและจัดการเหตุอย่างทันท่วงทีก่อนที่ความเสียหายจะลุกลาม นอกจากนี้ ธนาคารให้ความสำคัญกับการพัฒนาศักยภาพของพนักงานในหน่วยงานที่เกี่ยวข้องให้มีความพร้อมในการป้องกันและรับมือกับภัยคุกคามทางไซเบอร์อยู่เสมอ โดยการส่งพนักงานเข้าร่วมการอบรมที่จัดขึ้นโดยหน่วยงานภายในและภายนอกธนาคาร
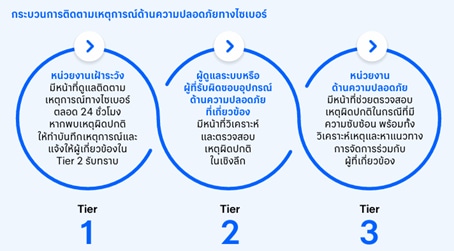
พนักงานที่พบเหตุการณ์ต้องสงสัยด้านเทคโนโลยีสารสนเทศและความปลอดภัยทางไซเบอร์สามารถรายงานไปยังหน่วยงาน Service Desk ตามช่องทางที่ธนาคารกำหนดไว้ นอกจากนี้ ธนาคารยังจัดให้มีช่องทางสำหรับพนักงานแจ้งเหตุภัยคุกคามทางไซเบอร์ในกรณีที่มีการแอบอ้างเป็นธนาคารได้ตลอด 24 ชั่วโมง โดยสามารถรายงานผ่านแพลตฟอร์ม Power Apps เพื่อให้หน่วยงานที่เกี่ยวข้องตรวจสอบ วิเคราะห์ และตอบสนองต่อภัยคุกคามได้อย่างทันท่วงที ในปี 2568 ธนาคารไม่พบกรณีการละเมิดความปลอดภัยข้อมูลสารสนเทศหรือเหตุการณ์ด้านความปลอดภัยทางไซเบอร์
การเตรียมความพร้อมในการรับมือเหตุการณ์ด้านความปลอดภัยทางไซเบอร์
เพื่อให้มั่นใจว่าระบบเทคโนโลยีสารสนเทศของธนาคารได้รับการปกป้องอย่างเพียงพอและสามารถรับมือกับภัยคุกคามทางไซเบอร์ได้อย่างทันท่วงที ธนาคารจัดให้มีการตรวจประเมินด้านความปลอดภัยของระบบเทคโนโลยีสารสนเทศเป็นประจำทุกปี โดยหน่วยงานตรวจสอบภายใน รวมถึงการตรวจสอบประเมินด้านการจัดการความปลอดภัยด้านเทคโนโลยีสารสนเทศโดยหน่วยงานอิสระภายนอก ซึ่งการตรวจประเมินดังกล่าวครอบคลุมการควบคุมทั่วไปด้านเทคโนโลยีสารสนเทศและการควบคุมเฉพาะระบบงาน ธนาคารมีกระบวนการจัดการช่องโหว่ อีกทั้งมีการประเมินช่องโหว่ของระบบงานที่สำคัญและมีการทดสอบเจาะระบบภายใต้สถานการณ์เสมือนจริงเป็นประจำทุกปี
หน่วยงานจัดการความมั่นคงปลอดภัยด้านเทคโนโลยีสารสนเทศจัดให้มีการทดสอบและซักซ้อมแผนรับมือภัยคุกคามทางไซเบอร์เป็นประจำ อย่างน้อยปีละ 2 ครั้ง โดยมีการปรับเปลี่ยนสถานการณ์ที่ใช้ในการซักซ้อมอยู่เสมอ และนำผลการซ้อมไปใช้ในการปรับปรุงกระบวนการรับมือภัยคุกคามทางไซเบอร์ให้มีประสิทธิผลมากขึ้น ในปี 2568 ธนาคารจัดซ้อมแผนรับมือเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ 3 ครั้ง ประกอบด้วยการซ้อมภายในธนาคารสำหรับกิจการในประเทศไทย การซ้อมภายในธนาคารร่วมกับสาขาต่างประเทศ และการซ้อมระดับประเทศโดยสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) นอกจากนี้ ธนาคารเสริมสร้างความตระหนักรู้เกี่ยวกับความปลอดภัยทางไซเบอร์ผ่านการจัดส่ง Phishing Email ที่มีเนื้อหาแตกต่างกันตลอดทั้งปีไปยังกรรมการ ผุ้บริหาร และพนักงานทุกคน และนำผลการทดสอบมาใช้ในการสื่อสารเพื่อเสริมความเข้าใจเกี่ยวกับวิธีการสังเกตและรับมือกับ Phishing Email
ความร่วมมือกับหน่วยงานภายนอกเพื่อสร้างความปลอดภัยทางไซเบอร์
ธนาคารประสานความร่วมมือกับหน่วยงานภายนอกทั้งในระดับประเทศและระดับสากล ได้แก่ ศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคการธนาคาร (TB-CERT) ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ประเทศไทย (ThaiCERT) และศูนย์บริการการเงิน การแบ่งปัน และวิเคราะห์ข้อมูล (FS-ISAC) เพื่อแลกเปลี่ยนข้อมูลข่าวสารด้านความปลอดภัยทางไซเบอร์ และร่วมกิจกรรมเพื่อพัฒนาขีดความสามารถในการรับมือกับภัยคุกคามทางไซเบอร์
ในปี 2568 ธนาคารเข้าร่วมงานสัมมนาประจำปีของ TB-CERT ที่จัดขึ้นภายใต้ธีม “The Quantum-AI Shift: Cybersecurity & Fraud in the Next Era” เพื่อให้ความรู้เกี่ยวกับการยกระดับความมั่นคงปลอดภัยไซเบอร์ของประเทศในยุคที่เทคโนโลยีควอนตัมและ AI มีบทบาทสำคัญและกำลังปฏิวัติระบบการเงินและการลงทุน ผู้บริหารของธนาคารได้เข้าร่วมการเสวนาแลกเปลี่ยนมุมมองเกี่ยวกับกลยุทธ์ด้านความปลอดภัยทางไซเบอร์ในอนาคต นอกจากนี้ ธนาคารยังได้เข้าร่วมทีม Task Force ที่จัดตั้งขึ้นโดยความร่วมมือระหว่าง TB-CERT และธนาคารแห่งประเทศไทย เพื่อทำการศึกษาและเตรียมความพร้อมในการรับมือกับความเสี่ยงด้านเทคโนโลยีควอนตัมและ AI
นโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
ธนาคารจัดทำนโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ที่สอดคล้องตามกฎข้อบังคับในประเทศและมาตรฐานสากลสำหรับธุรกิจสถาบันการเงิน เพื่อใช้เป็นแนวทางบริหารจัดการด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ นโยบายนี้มีผลบังคับใช้กับพนักงานและบุคลากรของธนาคารทุกคน รวมถึงบุคคลภายนอกที่ปฏิบัติงานให้กับธนาคาร
ธนาคารกำหนดให้มีการพิจารณาทบทวนนโยบายเป็นประจำทุกปี หรือเมื่อมีการเปลี่ยนแปลงของกฎข้อบังคับของทางการอย่างมีนัยสำคัญ เพื่อให้เหมาะสมกับสภาพแวดล้อมด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ รวมถึงสอดคล้องตามทิศทางการดำเนินธุรกิจของธนาคาร
สาระสำคัญของนโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
- โครงสร้างองค์กรสำหรับการบริหารจัดการความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
ธนาคารจะปฏิบัติตามหลักป้องกัน 3 ชั้น สำหรับการบริหารจัดการความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ โดยกำหนดขอบเขตความรับผิดชอบอย่างชัดเจนทั้งธนาคารโดยไม่ทับซ้อนกับความเป็นเจ้าของ พนักงานและผู้บริหารทุกคนต้องมีความเป็นเจ้าของในหน้าที่ของตนเพื่อให้แน่ใจถึงประสิทธิภาพและประสิทธิผลของการบริหารจัดการการรักษาความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
- การบริหารความเสี่ยงความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
ธนาคารแต่งตั้งผู้รับผิดชอบโดยตรงจากทุกหน่วยงานในการประสานงานและอำนวยความสะดวกในการประเมินและระบุเหตุการณ์ด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ที่อาจเกิดขึ้นในหน่วยงานของตนเอง รวมถึงการประเมินการควบคุมภายในที่มีอยู่ เพื่อกำหนดกระบวนการควบคุมความเสี่ยงที่มีประสิทธิภาพและแผนการป้องกันความเสี่ยงต่าง ๆ
- การบริหารจัดการทรัพย์สินด้านเทคโนโลยีสารสนเทศ
ธนาคารจะกำหนดว่าทรัพย์สินด้านข้อมูลจะถูกจัดการอย่างไร รวมถึงหน้าที่ความรับผิดชอบการปกป้องทรัพย์สินที่เหมาะสมโดยการระบุ จัดเก็บข้อมูล จำแนกประเภท และจัดทำกฎข้องคับการใช้งาน ทรัพย์จะรวมถึงข้อมูลใด ๆ ความรู้ที่มีคุณค่าต่อธนาคาร ไม่ว่าจะถูกสร้างขึ้นโดยธนาคารหรือไม่ก็ตาม
- การควบคุมการเข้าถึง
ธนาคารจะกำหนดกฎที่เหมาะสมบนฐานของความจำเป็นสำหรับการควบคุมการเข้าถึง สิทธิ์การเข้าถึง และข้อจำกัดการเข้าถึงสำหรับทรัพย์สินที่เหมาะสมกับระดับความละเอียดอ่อนและความสำคัญของทรัพย์สิน และระดับการเปิดเผยของความเสี่ยงด้านการรักษาความปลอดภัยข้อมูล
- การเข้ารหัส
ธนาคารจะทำให้แน่ใจว่ามีการรักษาความปลอดภัยและป้องกันช่องทางการสื่อสารและการเก็บและส่งข้อมูลของทรัพย์สินผ่านวิธีการเข้ารหัสที่เหมาะสมและมีประสิทธิภาพ
- ความมั่นคงปลอดภัยทางกายภาพและสิ่งแวดล้อม
ธนาคารจัดทำคู่มือความมั่นคงปลอดภัยทางกายภาพและสิ่งแวดล้อมเพื่อป้องกันการเข้าถึงทางกายภาพโดยไม่ได้รับอนุญาต ความเสียหายและการแทรกแซงมาในสถานที่จัดการข้อมูล ความสูญเสีย ความเสียหาย การโจรกรรม หรือเกิดอันตรายกับทรัพย์สินทางกายภาพ และการหยุดชะงักของการปฏิบัติงานของธนาคาร
- ความมั่นคงปลอดภัยด้านการปฏิบัติการ
ธนาคารจะทำให้มั่นใจถึงการรักษาความปลอดภัยและการปฏิบัติงานของศูนย์ปฏิบัติข้อมูล การป้องกันทรัพย์สินจากภัยด้านการรักษาความปลอดภัยข้อมูลและการป้องกันด้านไซเบอร์ทั้งหมด
- ความมั่นคงปลอดภัยของการสื่อสาร
ธนาคารจะทำให้แน่ใจถึงการป้องกันเครือข่ายข้อมูลและบริการเครือข่ายและความปลอดภัยของข้อมูลเมื่อสื่อสารและส่งต่อทั้งในและนอกธนาคาร
- ความมั่นคงปลอดภัยของอุปกรณ์เคลื่อนที่และการเข้าถึงระยะไกล
ธนาคารจะรักษาความปลอดภัยและป้องกันการใช้อุปกรณ์เคลื่อนที่และการเข้าถึงระยะไกลมายังระบบข้อมูลของธนาคาร เพื่อป้องกันอันตรายต่อระบบข้อมูลและทรัพย์สินของธนาคาร
- ความสัมพันธ์ของความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์สำหรับบุคคลภายนอก
ธนาคารจะบริหารจัดการความสัมพันธ์กับบุคคลภายนอก (เช่น ผู้ให้บริการภายนอก ผู้ขาย ฯลฯ) เพื่อให้แน่ใจถึงความมั่นคงปลอดภัยสารสนเทศและความมั่นคงปลอดภัยไซเบอร์เมื่อมีการทำสัญญาหรือรับบริการต่าง ๆ
- การจัดหา พัฒนา และบำรุงรักษาระบบ
ธนาคารจะตรวจสอบและทบทวนช่องโหว่และขีดความสามารถด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ของระบบและแอปพลิเคชันอย่างต่อเนื่อง เพื่อประเมินและลดทอนความเสี่ยงด้านความมั่นคงปลอดภัยที่เกี่ยวข้องกับการเป็นเจ้าของ การใช้งาน และการพัฒนาของระบบและแอปพลิเคชันเหล่านั้น
- การบริหารจัดการเหตุฉุกเฉินด้านความมั่นคงปลอดภัยสารสนเทศและความปลอดภัยไซเบอร์
ธนาคารจะทำให้แน่ใจว่ามีแนวทางที่มีประสิทธิภาพและสม่ำเสมอต่อเหตุฉุกเฉินที่เกี่ยวข้องกับความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ ซึ่งครอบคลุมการสื่อสารเรื่องเหตุฉุกเฉินด้านความปลอดภัยหรือจุดอ่อนต่าง ๆ รวมถึงการจัดการหลังเกิดเหตุที่เหมาะสม
- ความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ในด้านการบริหารความต่อเนื่องทางธุรกิจ
ธนาคารทำให้แน่ใจว่าการบริหารความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์อย่างต่อเนื่องและเป็นส่วนหนึ่งของการบริหารความต่อเนื่องทางธุรกิจ เพื่อปกป้องกระบวนการทางธุรกิจที่มีความสำคัญสูงและทำให้แน่ใจว่าความต่อเนื่องหรือการฟื้นคืนระบบความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ในเวลาที่เหมาะสมเมื่อตกอยู่ในสถานการณ์เลวร้าย เช่น ภัยพิบัติ หรือสภาวะวิกฤต
- การอบรมและสร้างความตระหนักถึงความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
ธนาคารจะจัดตั้งแผนอบรมและสร้างความตระหนักถึงความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ เพื่อให้แน่ใจถึงความรู้ ความสามารถ และความตระหนักถึงของพนักงานทุกคนต่อการป้องกันภัยด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์อย่างสม่ำเสมอ
- ความมั่นคงปลอดภัยด้านทรัพยากรบุคคล
ธนาคารจะกำหนด สื่อสาร และบังคับใช้หน้าที่ความรับผิดชอบและข้อกำหนดต่อทรัพย์สินธนาคารต่อทุกคนที่ธนาคารว่าจ้าง
- การทบทวนข้อกำหนดของทางการและความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์
ธนาคารจะหลีกเลี่ยงการละเมิดกฎหมาย พระราชบัญญัติ ข้อกำหนดทางการ และข้อบังคับตามสัญญาที่เกี่ยวข้องกับข้อกำหนดด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ ธนาคารจะปฏิบัติตามข้อกำหนดทางการและบทบัญญัติใด ๆ ที่เกี่ยวข้องเมื่อใช้งานข้อมูลหรือระบบข้อมูลในการปฏิบัติงาน
- แนวโน้มและภัยด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ที่เติบโตขึ้น
ธนาคารตระหนักถึงแนวโน้มด้านความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ที่กำลังพัฒนาไปอย่างรวดเร็ว ธนาคารจะตรวจสอบช่องโหว่และภัยที่อาจเกิดขึ้นเนื่องจากการเปลี่ยนแปลงขององค์ประกอบด้านเทคโนโลยี ธนาคารมีแนวการดำเนินการที่เฉพาะเจาะจงเพิ่มเติมจากพื้นฐานที่ดำเนินการอยู่ตามปกติสำหรับการนำเทคโนโลยีใหม่มาใช้ภายในธนาคารได้อย่างเหมาะสมและเป็นไปตามมาตรฐานที่ดี เพื่อให้แน่ใจว่าภัยและแนวโน้มที่เติบโตขึ้นได้ถูกบริหารจัดการอย่างมีประสิทธิภาพและเพื่อผลักดันให้เกิดความตระหนักถึงในเชิงรุกและสนับสนุนภาคการธนาคาร
การคุ้มครองข้อมูลส่วนบุคคล
ธนาคารให้ความสำคัญเป็นอย่างยิ่งกับการคุ้มครองข้อมูลส่วนบุคคลเพื่อป้องกันมิให้เจ้าของข้อมูลได้รับความเสียหายจากการนำข้อมูลส่วนบุคคลไปใช้แสวงหาประโยชน์โดยมิชอบ ธนาคารกำหนดหลักการและแนวทางปฏิบัติด้านการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคลที่สอดคล้องกับกฎหมายคุ้มครองข้อมูลส่วนบุคคลและกฎเกณฑ์อื่น ๆ ที่เกี่ยวข้อง อีกทั้งกำหนดตัวผู้รับผิดชอบในการตรวจสอบและดูแลข้อมูล การให้สิทธิการเข้าถึงข้อมูล การจำแนกและจัดชั้นความลับของข้อมูล เพื่อกำหนดระดับการรักษาความมั่นคงปลอดภัยของข้อมูลที่สอดคล้องกับระดับความเสี่ยงและผลกระทบที่อาจเกิดขึ้นจากการละเมิดข้อมูลส่วนบุคคล ธนาคารกำหนดให้ความเสี่ยงด้านข้อมูลส่วนบุคคลเป็นหนึ่งในความเสี่ยงที่สำคัญของธนาคาร และได้มอบหมายให้หน่วยงานคุ้มครองข้อมูลส่วนบุคคลและเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลมีส่วนร่วมในกระบวนการบริหารความเสี่ยง ตั้งแต่การระบุและประเมินความเสี่ยง การจัดการความเสี่ยง ไปจนถึงการควบคุมความเสี่ยง
การกำกับดูแลด้านการคุ้มครองข้อมูลส่วนบุคคล
เพื่อให้การกำกับดูแลด้านการคุ้มครองข้อมูลส่วนบุคคลของธนาคารมีความโปร่งใสและสอดคล้องตามแนวปฏิบัติของธนาคารและกฎหมายที่เกี่ยวข้อง ธนาคารกำหนดหน้าที่และความรับผิดชอบของคณะกรรมการ ผู้บริหารระดับสูง และหน่วยงานต่าง ๆ ที่เกี่ยวข้องไว้อย่างชัดเจน รวมทั้งดูแลให้มีการควบคุมความเสี่ยงตามแนวป้องกัน 3 ชั้น โดยมีการตรวจสอบการปฏิบัติด้านการคุ้มครองข้อมูลส่วนบุคคลโดยหน่วยงานตรวจสอบและควบคุมซึ่งเป็นอิสระจากหน่วยงานที่มีการเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคล นอกจากนี้ ธนาคารได้จัดตั้งหน่วยงานคุ้มครองข้อมูลส่วนบุคคล สังกัดหน่วยงานกำกับดูแล และแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลเพื่อทำหน้าที่ดูแลงานด้านการคุ้มครองข้อมูลส่วนบุคคลโดยเฉพาะ

นโยบายและมาตรฐานการคุ้มครองข้อมูลส่วนบุคคล
ธนาคารกำหนดนโยบายและมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลที่สอดคล้องตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และกฎเกณฑ์ที่เกี่ยวข้องของทางการ โดยมีผลบังคับใช้ครอบคลุมกลุ่มธุรกิจของธนาคาร รวมถึงพันธมิตรทางธุรกิจและผู้ให้บริการภายนอก นโยบายดังกล่าวได้รับการทบทวนเป็นประจำทุกปี เพื่อให้มั่นใจว่ามีความทันสมัยอยู่เสมอ นอกจากนี้ ธนาคารได้จัดทำคู่มือปฏิบัติด้านการคุ้มครองข้อมูลส่วนบุคคลในกระบวนการทำงานของหน่วยงานต่าง ๆ เพื่อให้ผู้ปฏิบัติงานมีความเข้าใจและสามารถปฏิบัติได้อย่างถูกต้อง พนักงานทุกคนต้องรับทราบและปฏิบัติตามนโยบายคุ้มครองข้อมูลส่วนบุคคล การฝ่าฝืนหรือไม่ปฏิบัติตามนโยบายอาจส่งผลให้ถูกลงโทษทางวินัย รวมทั้งอาจมีความผิดทางอาญาหรือมีโทษตามกฎหมายที่เกี่ยวข้อง
ธนาคารเผยแพร่หนังสือแจ้งการคุ้มครองข้อมูลส่วนบุคคล ผ่านช่องทางเว็บไซต์ สาขา และช่องทางการให้บริการธนาคารดิจิทัล เพื่อให้เจ้าของข้อมูลรับทราบรายละเอียดการคุ้มครองข้อมูลและสิทธิของเจ้าของข้อมูล ทั้งนี้ เจ้าของข้อมูลสามารถสอบถามข้อมูลเพิ่มเติมและขอใช้สิทธิของเจ้าของข้อมูลได้ที่สาขาหรือช่องทางบริการอื่น ๆ ของธนาคาร หรือติดต่อเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลหรือหน่วยงานคุ้มครองข้อมูลส่วนบุคคลของธนาคาร
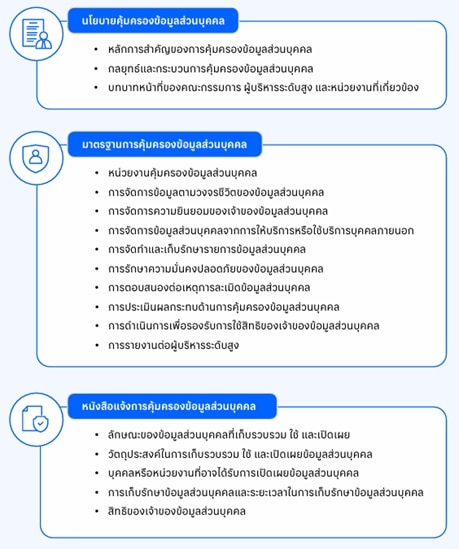
ธนาคารจัดให้มีการขอความยินยอมจากเจ้าของข้อมูลในการเก็บรวบรวม ใช้ และเปิดเผยข้อมูลส่วนบุคคล โดยจัดทำหนังสือขอและให้ความยินยอมเพื่อแจ้งรายละเอียดแก่เจ้าของข้อมูลใช้พิจารณาให้ความยินยอมได้ก่อนหรือในขณะที่ทำการประมวลผลข้อมูล (การให้ความยินยอมดังกล่าวไม่ถือเป็นส่วนหนึ่งของเงื่อนไขการให้บริการของธนาคาร) อีกทั้งมีการติดตามการใช้ข้อมูลส่วนบุคคลของลูกค้าเพื่อวัตถุประสงค์อื่นที่ชอบด้วยกฎหมาย เช่น การดำนเนการด้านการตลาด และการวิเคราะห์ข้อมูลเพื่อพัฒนาผลิตภัณฑ์และบริการ โดยมีสัดส่วนลูกค้าที่ให้ความยินยอมในการใช้ข้อมูลส่วนบุคคลเพื่อวัตถุประสงค์อื่นคิดเป็นร้อยละ 88 ของลูกค้าทั้งหมด
การดำเนินการเมื่อเกิดเหตุละเมิดข้อมูลส่วนบุคคล
ธนาคารกำหนดแนวทาง ขั้นตอน และผู้รับผิดชอบในการดำเนินการเพื่อตอบสนองต่อเหตุละเมิดข้อมูลส่วนบุคคล พร้อมทั้งจัดทำแบบฟอร์มการรายงานเหตุการณ์ละเมิดข้อมูลส่วนบุคคลเพื่อให้หน่วยงานที่เผชิญเหตุใช้รายงานต่อผู้รับผิดชอบของหน่วยงานและจัดส่งให้เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) เพื่อดำเนินการตามขั้นตอนต่อไป
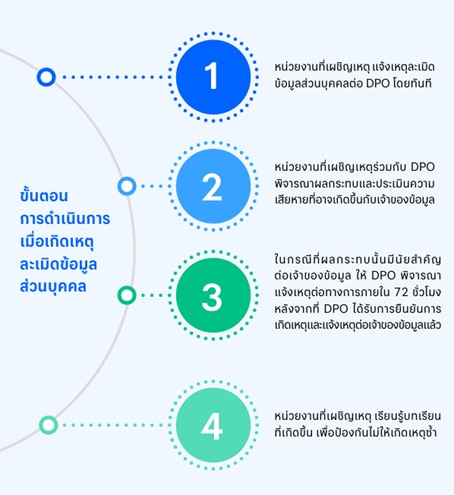
เจ้าของข้อมูลสามารถแจ้งเรื่องร้องเรียนเกี่ยวกับเหตุละเมิดข้อมูลส่วนบุคคลผ่านช่องทางร้องเรียนของธนาคาร หรือติดต่อเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือหน่วยงานคุ้มครองข้อมูลส่วนบุคคล ทั้งนี้ เมื่อได้รับการแจ้งเหตุ ธนาคารจะดำเนินการตรวจสอบข้อเท็จจริงอย่างโปร่งใสและเป็นธรรม หากพบว่ามีการละเมิดเกิดขึ้นจริง ธนาคารจะดำเนินการกับผู้กระทำผิดตามบทลงโทษทางวินัย เยียวยาผู้เสียหายอย่างเหมาะสม และหาแนวทางป้องกันไม่ให้เกิดเหตุซ้ำ ในปี 2568 ธนาคารได้รับข้อร้องเรียนเรื่องการละเมิดข้อมูลส่วนบุคคลทั้งสิ้น 22 กรณี แบ่งออกเป็นการร้องเรียนผ่านช่องทางรับเรื่องร้องเรียนของธนาคาร 121 กรณี และผ่านหน่วยงานกำกับดูแลของทางการ 10 กรณี ธนาคารได้ดำเนินการตรวจสอบและยุติข้อร้องเรียนเป็นที่เรียบร้อย 15 กรณี โดยไม่พบกรณีที่มีผลกระทบอย่างมีนัยสำคัญต่อผู้ถูกละเมิด
การสร้างวัฒนธรรมด้านความมั่นคงปลอดภัยของเทคโนโลยีสารสนเทศ ความปลอดภัยทางไซเบอร์ และการคุ้มครองข้อมูลส่วนบุคคล
ความเข้าใจที่ถูกต้องของพนักงานเป็นพื้นฐานสำคัญของวัฒนธรรมความปลอดภัยด้านเทคโนโลยีสารสนเทศ ความปลอดภัยทางไซเบอร์ และการคุ้มครองข้อมูลส่วนบุคคล ธนาคารจึงให้ความสำคัญกับการพัฒนาความรู้ความเข้าใจของพนักงาน ผ่านการดำเนินการและจัดกิจกรรมต่าง ๆ ดังนี้
- การกำหนดให้คณะกรรมการธนาคารเข้าร่วมอบรมหลักสูตรที่เกี่ยวข้องกับการบริหารจัดการความมั่นคงปลอดภัยด้านเทคโนโลยีสารสนเทศและความปลอดภัยทางไซเบอร์ที่จัดโดยธนาคารหรือหน่วยงานกำกับดูแลของทางการ
- การเผยแพร่นโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์และคู่มือการรักษาความปลอดภัยสารสนเทศและความปลอดภัยทางไซเบอร์ผ่านช่องทางการสื่อสารภายใน และจัดทำสื่อการเรียนรู้ในรูปแบบการ์ตูนแอนิเมชัน
- การจัดทำหลักสูตรภาคบังคับสำหรับผู้บริหารและพนักงานเพื่อสร้างความตระหนักเกี่ยวกับการป้องกันภัยคุกคามทางไซเบอร์และการคุ้มครองข้อมูลส่วนบุคคล ได้แก่ หลักสูตรการคุ้มครองข้อมูลส่วนบุคคล หลักสูตรความตระหนักรู้เกี่ยวกับการโจรกรรมข้อมูลในรูปแบบ Phishing Email และหลักสูตรความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยทางไซเบอร์
- การกำหนดให้พนักงานในหน่วยงานที่เกี่ยวข้องต้องเข้ารับการอบรมหลักสูตรการคุ้มครองข้อมูลส่วนบุคคลที่เฉพาะเจาะจงกับบทบาทของหน่วยงาน
- การจัดทำโครงการ PDPA Awareness Campaign เพื่อสร้างความรู้ความเข้าใจเกี่ยวกับการปฏิบัติงานอย่างถูกต้องตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ผ่านชุดความรู้ในรูปแบบบทความ จดหมายข่าว อินโฟกราฟฟิก และวีดีทัศน์ พร้อมทั้งเปิดช่องทางให้ส่งคำถามถึง DPO
- การจัดกิจกรรม Expert Sharing ในหัวข้อ “พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA)” เพื่อให้พนักงานเข้าใจบทบาทหน้าที่ของธนาคารในฐานะผู้ควบคุมข้อมูลส่วนบุคคล แนวปฏิบัติในการจัดการข้อมูลตามวงจรชีวิตของข้อมูลส่วนบุคคล และแนวทางการติดต่อกับกรรมการของนิติบุคคลเพื่อไม่ให้ละเมิด PDPA
- การจัดกิจกรรม Knowledge Sharing on ESG Journey 2025: Strengthening Operational Excellence in PDPA เพื่อเสริมสร้างความรู้เกี่ยวกับกฎเกณฑ์ด้านการคุ้มครองข้อมูลส่วนบุคคลที่สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลเผยแพร่ล่าสุด
- การจัดทำ Security Tips และ Security News เพื่อสื่อสารเคล็ดลับและข่าวสารเกี่ยวกับความปลอดภัยทางไซเบอร์ผ่านช่องทางการสื่อสารภายในของธนาคารตลอดทั้งปี
- การจัดกิจกรรม Cybersecurity Talk โดยเชิญผู้เชี่ยวชาญจากทั้งภายในและภายนอกองค์กรมาถ่ายทอดความรู้เกี่ยวกับความปลอดภัยทางไซเบอร์ ในหัวข้อ “ความตระหนักรู้ภัยคุกคามทางไซเบอร์ เพื่อสร้างภูมิคุ้มกันในองค์กร”, “Security First! หลักความปลอดภัยพื้นฐานสำหรับผู้จัดหาหรือผู้พัฒนาแอป”, “The Quantum (Computing) Mania” และ “การเอาตัวรอดในโลกดิจิทัลแห่งอนาคต (Surviving in Digital Future)”
- การจัดกิจกรรม Cybersecurity Hero Season 2 สานต่อความสำเร็จจาก Season 1 โดยมีวัตถุประสงค์เพื่อปรับพฤติกรรมของพนักงานให้ตระหนักถึงความปลอดภัยทางไซเบอร์และการรับมือภัยคุกคามทางไซเบอร์ ผ่านการทำกิจกรรมรายงานข้อมูล Phishing Email และแจ้งเบาะแสภัยคุกคามทางไซเบอร์ที่แอบอ้างเป็นธนาคาร เพื่อเก็บสะสมคะแนนแลกรางวัล
- การจัดกิจกรรม Bangkok Bank Cybersecurity Day 2025 ภายใต้แนวคิด “Unlocking the Future of Cybersecurity with AI” เพื่อเสริมสร้างความรู้เกี่ยวกับแนวโน้มของเทคโนโลยี AI การนำ AI ไปประยุกต์ใช้อย่างปลอดภัยและสอดคล้องกับแนวทางด้านความมั่นคงปลอดภัยทางไซเบอร์ของธนาคาร และภัยคุกคามที่เกิดขึ้นจาก AI โดยมีผู้เชี่ยวชาญด้านเทคโนโลยี AI และความปลอดภัยทางไซเบอร์ทั้งจากภายในและภายนอกธนาคารมาแบ่งปันความรู้ รวมถึงมีบูธกิจกรรมจากบริษัทชั้นนำด้านเทคโนโลยี
หลักการและแนวปฏิบัติด้านการกำกับดูแลปัญญาประดิษฐ์อย่างรับผิดชอบ
Our commitment
Bangkok Bank Public Company Limited (the “Bank”) recognizes artificial intelligence (“AI”) as an increasingly important capability for serving customers, supporting employees, strengthening operational resilience and risk management, and enabling new forms of innovation. Used well, AI can improve decisions, make services more responsive and accessible, and create sustainable value for customers, employees, shareholders and society. These opportunities can be realized only when AI is developed and used with sound judgment, effective governance and respect for the people affected by it.
The Bank is therefore committed to developing, procuring, deploying and using AI in a safe, ethical, secure, transparent and accountable manner. We pursue innovation and value creation while protecting rights, maintaining trust and managing risk throughout the AI lifecycle. These principles apply to AI systems, models, use cases and AI-enabled capabilities developed, configured, procured, deployed or used by the Bank, including capabilities supplied by third parties. They complement the Bank’s internal AI Usage & Risk Policy and other applicable policies, standards and procedures. Applicable laws and regulatory requirements take precedence.
Our guiding principles
- Creating Value Responsibly
We direct AI toward legitimate customer and business needs that support the Bank’s strategy and create beneficial, measurable and sustainable outcomes. Decisions to pursue and scale AI consider expected value together with risk, cost, feasibility and long-term maintainability. We encourage purposeful experimentation and learning within approved boundaries, using risk-proportionate testing and review to help promising ideas move responsibly from exploration to deployment.
AI is intended to support human capability and better outcomes, not to remove responsibility. The Bank remains accountable for AI-supported outcomes it adopts or relies on, including when the underlying capability is externally sourced. Clear business ownership, decision rights and escalation arrangements are established, and people retain the authority to review, intervene, override, stop or escalate critical or high-impact AI-supported decisions. - Serving People Fairly and Transparently
We design, assess and monitor AI to support fair treatment and avoid unjustified bias, discrimination and unfair outcomes. Relevant data should be appropriate, representative and of sufficient quality for its intended purpose, and material fairness concerns are tested, investigated and corrected. AI-supported decisions are held to standards consistent with the Bank’s values, code of conduct and ethical responsibilities.
We provide meaningful information about the use, purpose, capabilities, limitations and material risks of AI in a form appropriate to the context and stakeholder. Where relevant, people are informed when they are interacting with AI or receiving AI-generated content or outcomes, and understandable explanations are provided for material AI-supported decisions. Those materially affected have an appropriate and accessible route to seek clarification, correction, human review or reconsideration, subject to applicable law and legitimate confidentiality, security and fraud-prevention requirements. - Operating Secure, Trusted and Reliable AI
We protect personal data and other information used by AI throughout its lifecycle through applicable privacy, data governance and access-control requirements. AI systems, models, platforms and data are protected through risk-proportionate cybersecurity and resilience measures, including testing, monitoring, incident response and safeguards against unauthorized access, data leakage, manipulation, harmful content and misuse.
AI is assessed before deployment and monitored after deployment for fitness for purpose, accuracy, reliability, security, fairness, drift, degradation and unexpected behavior. Material issues lead to timely investigation and appropriate action, which may include correction, retraining, restriction, suspension, escalation or retirement. Sensitive capabilities, including biometric recognition and surveillance, are restricted to authorized persons, approved purposes and enhanced oversight. - Defining Appropriate Use
AI is used only for legitimate and approved purposes within clearly defined scope, permissions, capabilities and operational limits. Guardrails, access controls, approval points and monitoring help prevent misuse, unintended expansion of purpose and action outside authorized boundaries. The Bank investigates and addresses errors, incidents and harm through its established governance and risk management arrangements.
The Bank does not develop, procure or deploy AI for manipulative or deceptive practices that materially distort behavior or cause harm; exploitation of vulnerabilities associated with age, disability or socioeconomic circumstances; social scoring that results in detrimental, disproportionate or unjustified treatment; unauthorized biometric surveillance or real-time remote biometric identification; illegal, discriminatory, abusive or otherwise harmful activity; or unauthorized commitments, transactions, disclosures or changes to systems or data. Any legally permitted exceptional use remains subject to specific authorization and safeguards consistent with these principles. - Supporting Sustainable Outcomes
We consider the environmental and social effects of AI alongside its business and risk implications. For relevant internal and third-party infrastructure, models and services, the Bank considers computing, electricity and water efficiency, resource optimization, material management and recycling, lower-carbon infrastructure and renewable energy where practicable. Environmental considerations inform relevant technology and supplier decisions, and the Bank seeks to measure and reduce material ecological impacts and assess how AI initiatives contribute to positive or negative sustainability outcomes.
How we put the principles into practice
The Bank translates these principles into a risk-based management approach across the AI lifecycle. AI initiatives are subject to governance, assessment, approval and monitoring proportionate to their purpose, complexity and potential impact. Business owners remain accountable for outcomes, while relevant risk, compliance, data, technology, cybersecurity, privacy and assurance functions provide oversight and challenge according to their mandates. Senior management oversees implementation through the Bank’s established governance and risk management arrangements.
Responsible AI practices include controls over sensitive capabilities; appropriate disclosure and labeling of AI interactions, generated content and AI-driven outcomes; monitoring for performance deterioration and model drift; periodic fairness and bias assessment; and accessible channels for explanation, correction and human review. The Bank invests in workforce readiness through role-appropriate training, capability-building programs and ongoing internal communication to promote responsible, ethical and secure AI use. We seek to equip employees with the knowledge and skills needed to use AI effectively while understanding their responsibilities for privacy, fairness, transparency, cybersecurity and escalation.
The Bank also considers the sustainability performance of relevant AI infrastructure, models and suppliers and, where material and practicable, defines indicators to understand the environmental and social effects of AI initiatives. The AI management system and selected controls may be subject to independent review or assurance where appropriate. Any public claim of external certification or verification will be made only after the relevant assessment has been completed.
Governance, review and public accountability
The Bank’s internal AI policy is jointly owned by the relevant risk management function and the AI Center of Excellence, subject to the Bank’s formal governance and approval process. These public principles and practices are reviewed periodically and updated when warranted by material changes in technology, regulation, risk, business use or stakeholder expectations.
การบริหารจัดการความเสี่ยงด้านเทคโนโลยีปัญญาประดิษฐ์
ในปัจจุบัน เทคโนโลยี AI ได้ถูกนำมาใช้อย่างกว้างขวางทั้งในด้านการดำเนินธุรกิจและการใช้ชีวิตประจำวัน ธนาคารได้นำ AI มาใช้สนับสนุนการดำเนินธุรกิจของธนาคาร เช่น การตรวจจับภัยคุกคาม การสร้างระบบแนะนำผลิตภัณฑ์ การทำระบบแชทบอทเพื่อให้บริการลูกค้า เป็นต้น ธนาคารตระหนักถึงความเสี่ยงที่อาจเกิดขึ้นจาก AI จึงกำหนดมาตรการบริหารจัดการความเสี่ยงโดยยึดหลักการใช้งาน AI อย่างมีความรับผิดชอบที่คำนึงถึงผลกระทบทางด้านจริยธรรม สังคม และความปลอดภัยของข้อมูลส่วนบุคคล พร้อมทั้งมีนโยบายความมั่นคงปลอดภัยด้านสารสนเทศและความปลอดภัยไซเบอร์ที่กำหนดการบริหารจัดการที่เกี่ยวข้องกับการควบคุมการนำ AI มาใช้งาน เพื่อให้มั่นใจว่าธนาคารมีการใช้งาน AI อย่างเหมาะสม รวมถึงมีการออกแบบระบบงานให้มีความปลอดภัยเมื่อใช้ AI เช่น การเข้ารหัส การกำหนดการเข้าถึงข้อมูล การทดสอบระบบเพื่อหาช่องโหว่ เป็นต้น และมีการสื่อสารเชิงรุกกับพนักงานและลูกค้าเพื่อสร้างความรู้ความเข้าใจเกี่ยวกับการใช้งาน AI